DNS is een lijstje wegwijzers
Je domeinnaam wijst nergens vanzelf heen. DNS is de lijst die vertelt waar het verkeer naartoe moet: je website hierheen, je e-mail daarheen.
Die lijst beheer je onder Beheer → DNS Beheer.
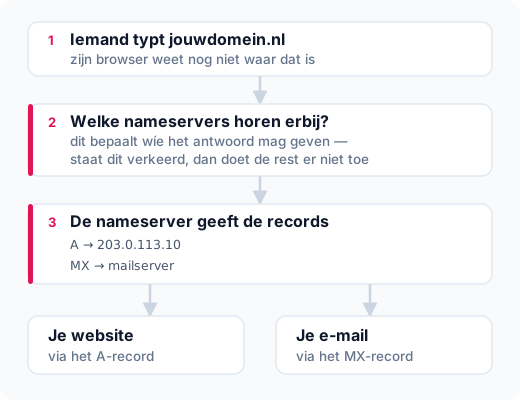 Hoe een bezoeker je website vindt: de browser vraagt welke nameservers bij je domein horen, die geven de records terug, en pas die records wijzen naar je website en je mailserver.
De records die ertoe doen
| Record | Waar het over gaat | Wat je erin zet |
|---|---|---|
| A | je website | het IP-adres van je server |
| AAAA | je website via IPv6 | het IPv6-adres |
| CNAME | een alias | www dat naar je hoofddomein wijst |
| MX | je e-mail | de naam van de mailserver, met een prioriteit |
| TXT | verklaringen | SPF, DKIM, en verificatiecodes van diensten |
De meeste mensen komen alleen aan de A- en MX-records, en aan TXT wanneer een dienst vraagt om je domein te bewijzen.
Eerst dit: wijzen je nameservers wel naar ons?
Dit is verreweg de meest voorkomende oorzaak van "ik heb het aangepast maar er verandert niets".
De nameservers bepalen welke DNS-server het laatste woord heeft over je domein. Wijzen ze naar een andere partij — je vorige hoster, Cloudflare, je registrar — dan zijn de records die je hier invult niet actief. Ze staan er wel, maar niemand kijkt ernaar.
Je stelt ze in onder Nameservers. Verander je ze, houd er dan rekening mee dat het tot 24 uur kan duren voor de hele wereld om is.
De TTL
Bij elk record staat een TTL: hoe lang andere servers je record onthouden voordat ze opnieuw kijken. Standaard vier uur.
Dat betekent dat een wijziging niet meteen overal doorgevoerd is. Voor jou lijkt het soms al te werken terwijl een collega nog de oude situatie ziet — dat is geen fout, dat is de TTL.
Ga je iets belangrijks verzetten, zoals een verhuizing van je website, zet dan een dag van tevoren de TTL van dat record op vijf minuten. Dan is de omschakeling straks een kwestie van minuten in plaats van uren. Achteraf zet je hem weer terug.
Wat je niet moet doen
Twee MX-records naast elkaar laten staan als je van mailserver wisselt. Afzenders kiezen er dan gewoon een, en je post komt half hier en half daar terecht.
Een A-record verwijderen "om te testen". Je site is dan meteen onbereikbaar, en het duurt tot de TTL voorbij is voordat hij weer terug is nadat je hem hersteld hebt.
Een SPF-record erbij zetten terwijl er al een staat. Er mag er maar één zijn; twee SPF-records is voor ontvangers hetzelfde als geen enkele, en dan komt je post in de spam. Voeg de nieuwe verzender toe aan het bestaande record.
Controleren wat de wereld ziet
Wat jij in het dashboard ziet is wat er moet staan. Wat de rest van de wereld ziet kan door de TTL nog even anders zijn.
Wil je weten of een wijziging is doorgekomen, kijk dan met een externe DNS-controledienst in plaats van in je browser — die heeft zijn eigen geheugen en liegt over de actuele stand.